角色与权限
- 谁可以披露信息
- 谁批准例外
- 哪些权限描述不明确
- 哪些角色承担更高信任责任
更新于
01 / 经授权的社会工程风险评估BLACKFILE 在书面授权与受控条件下,测试员工、承包商及内部程序如何应对获取信息、改变行动或绕过既定规则的尝试。
我们评估背景、权限、沟通渠道、流程质量与安全升级途径的综合作用,不将员工贴上「薄弱」标签。
在书面许可、参与者范围、禁止行为与立即停止条件商定前,不启动测试。
信息可能诉诸紧迫性、管理者权威、熟悉流程、商业背景或帮助客户的意愿。即使经验丰富的专业人员,在流程不明确、难以核实且缺少安全升级途径时,也可能作出错误决定。
因此,测试结果不能仅用「犯错人数比例」概括。需要查明具体情境为何可能发生,以及哪些流程调整能够降低重演风险。
测试旨在强化决策体系,而非抓错或公开惩罚员工。
请求与日常工作情境的契合程度。
员工是否有权未经批准执行该行动。
是否存在独立核实请求的方式。
员工是否知道可以安全暂停并确认的途径。
外部请求增加,员工与新顾问、交易对手及平台互动。
日程、路线、文件、付款与私人联系经过少数受信任员工处理。
可信信息可能发起收款信息变更、紧急付款或非常规指令。
外部团队参与 IT、财务、招聘、沟通或行政管理,成为信任范围的一部分。
需要核查人员应对是否可靠,以及事件报告路径是否有效。
新员工、角色与国家可能使正式政策与实际做法之间出现暂时缺口。
高风险请求往往具有可信的外观。明确的流程与上报机制比单纯保持警惕更有效。
同一请求在一个部门可能被安全拒绝,在另一个部门却可能导致错误。图谱展示控制失效时反复出现的条件,不对人员排名。
付款与紧急指令属于最高风险区域:收款信息变更未经已知渠道独立确认。
红色仅标示重要流程缺口。界面不显示员工姓名。移动端矩阵转为纵向角色索引,可展开查看情景。
明确获授权委托方、法律依据、部门、国家与实施期限。
→确定允许渠道、允许行动、排除类别及不得纳入的人员。
→明确哪些事件将触发具体情景或整个测试立即停止。
→情景模拟风险,不要求获取真实密码、银行信息或敏感数据。
→记录测试过程,仅向获授权团队开放结果。
→将结果转化为程序、培训与升级渠道改进,不公开羞辱员工。
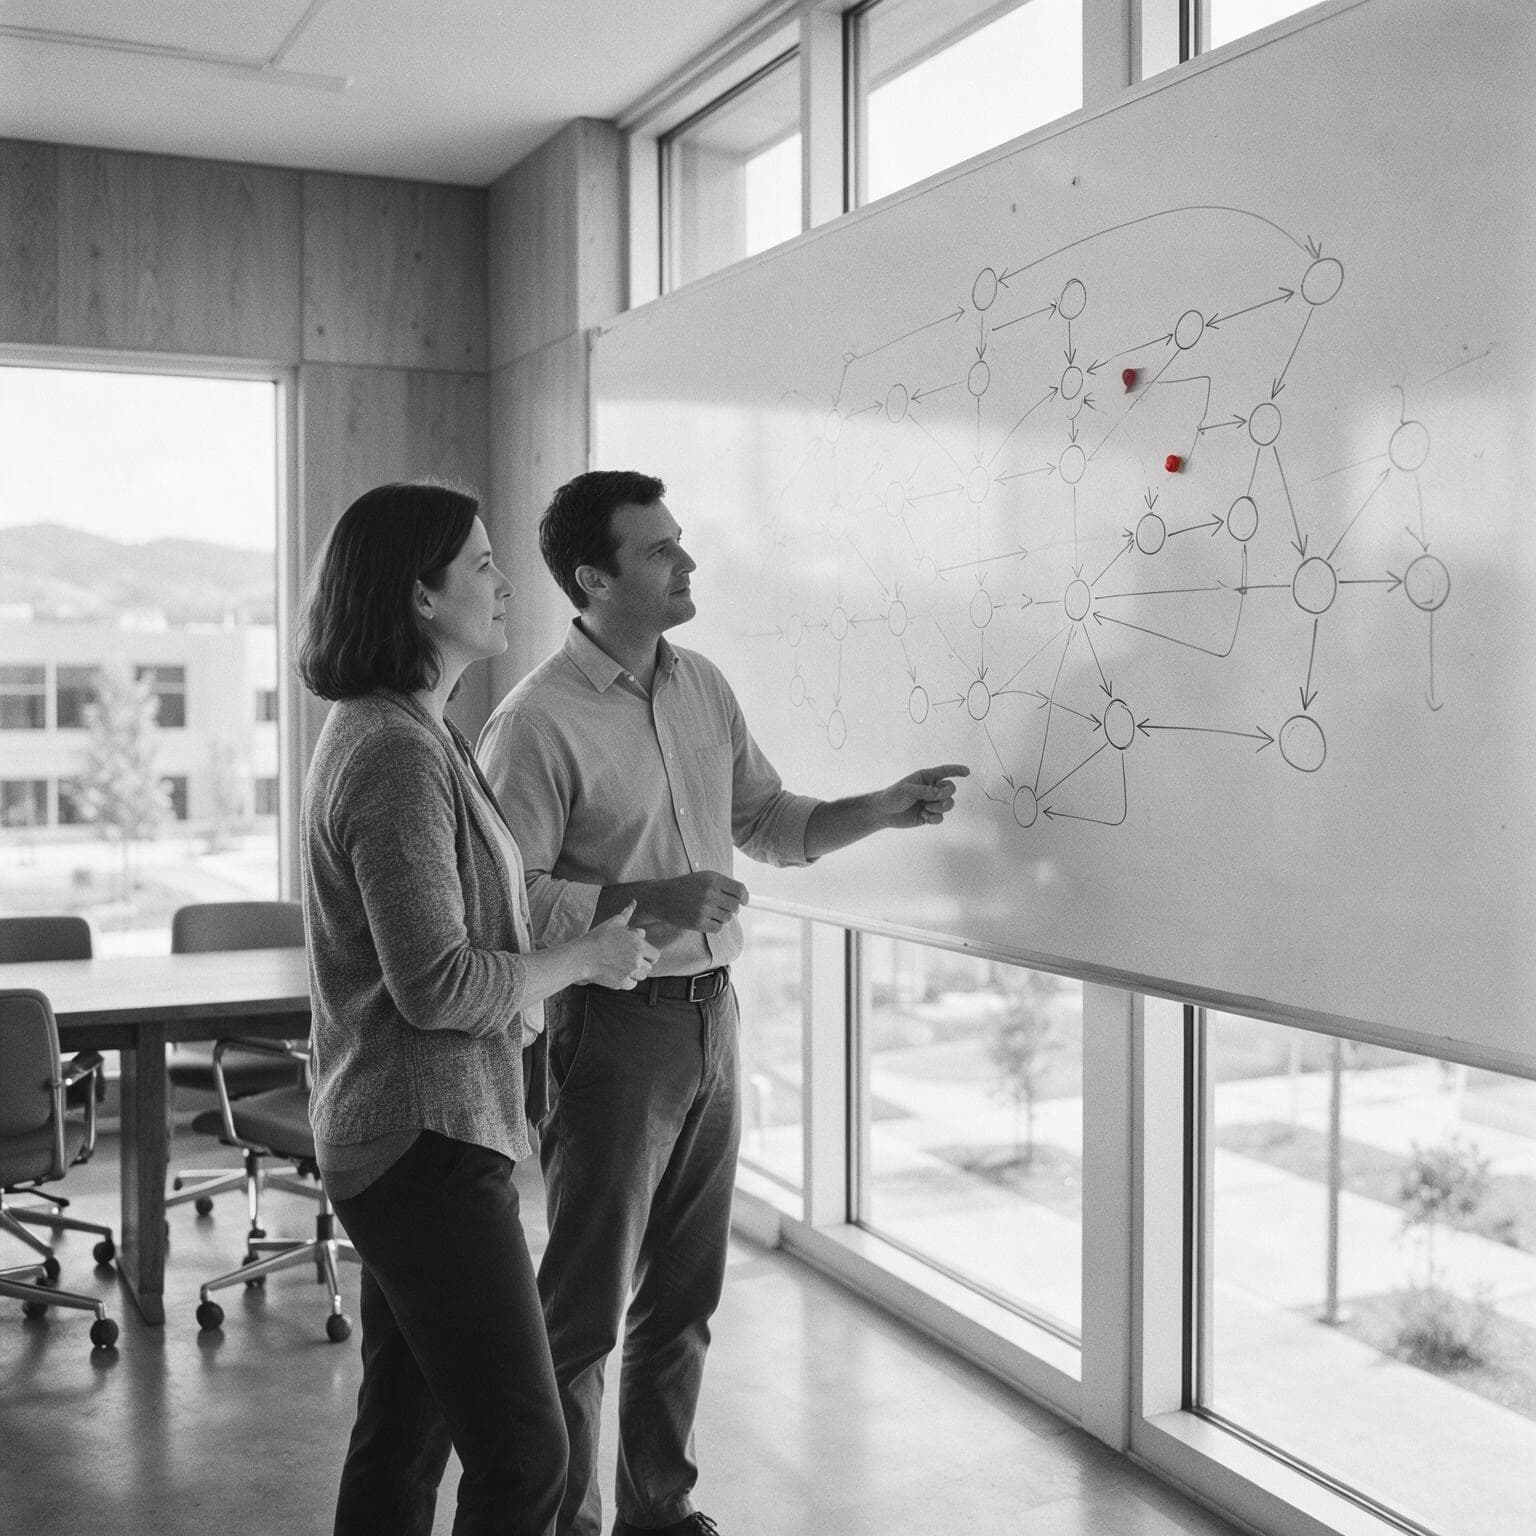
测试旨在完善决策机制,不以惩罚员工为目的。
简述最重要的风险条件,不对个别员工作无依据排名。
哪些权限、渠道与请求组合需要额外控制。
测试了什么、在何种条件下,以及反应如何发展。
哪些程序有效、何处存在歧义,以及哪里缺少安全确认途径。
按紧迫性划分改进:立即、短期与系统性。
用于评估改进后风险是否降低的标准。
核查非常规财务指令是否需要通过事先已知渠道独立确认。
评估权威与紧迫性是否可能替代既定审批程序。
核查员工会向了解工作背景但未按规定通过身份识别的主体披露哪些信息。
3 000 €起
周期由测试范围决定
在限定角色与渠道范围内初步测试应对能力。
7 000-14 000 €
周期由测试范围决定
全面测试既定范围,提供风险暴露图与整改优先级。
单独报价
按商定进度分阶段实施
针对国际结构的测试计划,改进后再次评估。
测试开始前,书面商定具体范围、允许情景、预算与完成标准。
BLACKFILE 不对第三方开展未经授权的测试,不帮助获取他人数据或访问权限,也不公开员工个人测试结果。具体情景须根据所在国家与组织接受法律审查。
由法律环境、内部政策与商定情景决定。无论如何,测试须由获授权主体书面批准,具有明确限制,并在之后进行适当复盘。
不收集。情景设计旨在测试判断与程序,无需获取真实登录凭证、银行信息或敏感信息。
本服务旨在评估系统应对能力并改进流程。人事决定属于客户权限,须符合适用劳动法。不应脱离背景解读单个情景的结果。
不是。在商定范围内,可评估不同沟通流程、角色、指令确认与升级途径。具体情景取决于客户风险。
仅在具备相应权限、合同依据,并书面商定测试范围时。
客户获得流程风险图、优先改进事项与复测标准。结果应推动系统改进,而非仅停留于报告。
初始阶段请勿提供员工姓名、电子邮箱、电话、密码或其他个人数据。
请描述令人担忧的流程。BLACKFILE 将在任何测试开始前商定权限、边界与停止条件。